你用指纹登录时,网站真的拿到了你的指纹吗?
你可能已经遇到过这样的登录界面:不再让你输入一串又长又烦的密码,而是弹出一个提示,让你用指纹、人脸,或者手机解锁来登录。
很多人的第一反应不是轻松,而是警觉:等等,我用指纹登录网站,那网站是不是拿到了我的指纹?如果是人脸识别,它是不是把我的脸存起来了?以前密码泄露已经够麻烦了,现在难道要把脸也交出去?
这个担心很自然。毕竟,密码泄露了还能换,指纹和脸可没法像银行卡一样挂失重办。可Passkey真正有意思的地方,恰恰在于:你以为自己是在“把指纹交给网站”,实际上网站根本不应该拿到你的指纹。
Passkey通常被翻译成“通行密钥”或“密钥凭证”。名字听起来有点抽象,但它想解决的问题非常具体:我们能不能不再把“一个双方都知道的秘密”当成登录凭据[1][2]?
传统密码最大的问题就在这里。你知道密码,网站也要能验证密码。即使网站不直接保存明文密码,也会保存和密码相关的验证信息。一旦用户重复使用密码,或者网站数据库泄露,攻击者就可以拿这些密码去别的平台继续试门。前面讲OPRF时提到的密码泄露查询,背后就是这个现实:密码一旦流出去,就会变成一把被人到处试的钥匙。
Passkey换了一种思路。它不再让用户和网站共享同一个秘密,而是给每个网站准备一对钥匙:一把公钥,一把私钥[1][3][5]。
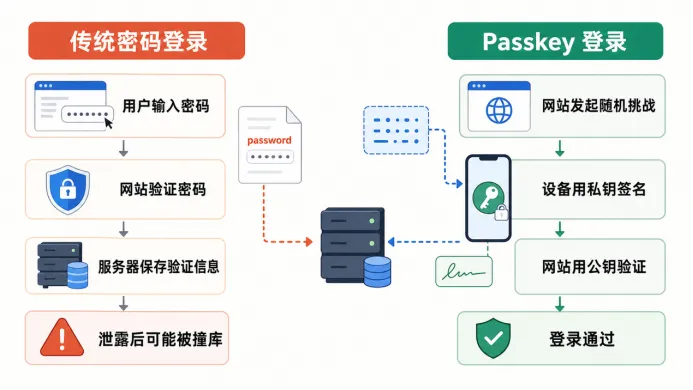
图1:传统密码登录vs Passkey登录
公钥可以交给网站保存,私钥留在你的设备或密码管理器里。以后登录时,网站不会问你:“密码是多少?”它会发来一个随机挑战,像是递过来一张临时考卷。你的设备用私钥给这张考卷签名,再把签名结果发回去。网站用之前保存的公钥验证:签名对得上,说明你确实持有那把私钥,于是登录通过[1][2]。
整个过程里,网站看到的是公钥和签名验证结果,不是你的指纹,也不是你的脸,更不是私钥本身[3][4][5]。
那指纹和人脸到底做了什么?它们只是用来解锁你本地设备里的那把私钥。换句话说,Face ID、Touch ID、手机PIN码扮演的是“打开本地保险柜”的角色,而不是“交给网站的身份证明”[3][4]。网站关心的不是你指纹长什么样,而是你的设备能不能拿出正确私钥完成签名。
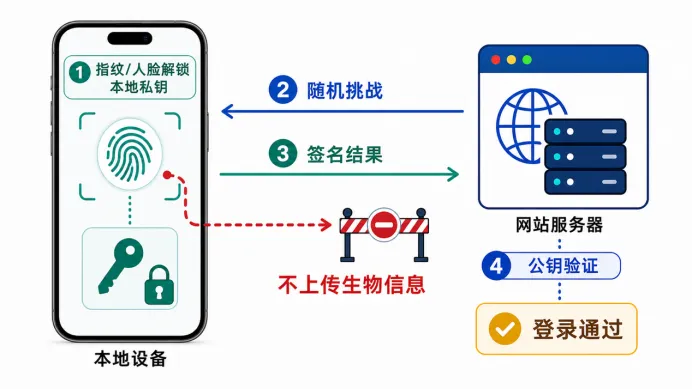
图2:生物识别不上传,只解锁本地私钥
这也是为什么Passkey和普通“记住密码”不是一回事。密码管理器帮你保存的是密码,登录时密码仍然可能被填进网页。Passkey保存的是一把用于签名的私钥,登录时私钥不会被发出去。它更像你拿着一枚印章在本地盖了一下,网站只检查这个章是不是对应自己认识的公钥,而不是把印章本身拿走。
这件事的安全意义很大。
首先,网站数据库被偷时,攻击者拿到的通常只是公钥。公钥本来就不是秘密,拿走也不能直接登录[1][5][6]。过去数据库泄露像是整串钥匙被人复制走;Passkey的世界里,服务器端存的是锁孔信息,不是能开门的钥匙。
其次,Passkey天然更抗钓鱼。密码最怕假网站。你以为自己在登录银行,实际上密码被输入到了一个长得很像的假页面。Passkey不太一样,它和具体网站域名绑定。给A网站生成的密钥,不能拿去B网站用[1][5][6]。假网站就算骗你按了登录,也很难拿到可转用到真网站的凭据。
这也是为什么最近几年大厂和安全机构都在推它。Microsoft在2025年宣布新的Microsoft账户默认走无密码体验;FIDO Alliance在2026年的报告里估计,全球已经有约50亿个passkeys在使用;英国国家网络安全中心在2026年也公开建议,在可用时,passkeys应该成为消费者登录的优先选择[7][8][9]。密码不是突然消失的,但它确实正在从“默认选择”变成“兼容旧世界的选项”。
不过,Passkey也不是魔法。它解决的是密码时代最糟糕的一批问题:重复使用、被钓鱼、数据库泄露后被撞库。但它并不意味着账号从此绝对安全。
比如,你的设备本身仍然很重要。如果手机、电脑或密码管理器账户被攻破,风险会转移到设备和密钥管理上[3][6]。再比如,账号恢复流程仍然是薄弱点。很多攻击不是正面破解登录,而是从“忘记密码”“换手机号”“找回账号”这些侧门进去[6]。如果一个服务的恢复流程仍然依赖很容易被劫持的短信验证码,那Passkey前门修得再漂亮,后门也可能漏风。
还有一个很现实的问题:普通用户会困惑。我的passkey存在哪里?换手机怎么办?用苹果设备创建的passkey,能不能在Windows上登录?公司账号和个人账号怎么分开?这些问题不是密码学公式能自动解决的,而是产品设计、平台互通、备份恢复一起决定的。
所以,Passkey的关键不是“以后大家都用脸登录”,而是登录这件事背后的信任结构变了。
密码是在说:我告诉你一个秘密,你记得验证它。
Passkey是在说:我不把秘密告诉你,但我可以证明我持有它。
这和前面讲过的数字签名其实是一脉相承的。签名并不是把私钥交出去,而是用私钥对某条消息做出一个别人可以验证的结果。Passkey把这个思想搬进了日常登录:网站不用知道你的秘密,也能确认这次登录确实来自你控制的设备。
很多人担心“用指纹登录是不是把指纹交给网站”,本质上是在用密码时代的直觉理解新机制。在密码时代,登录常常意味着把某个秘密交出去;在Passkey里,登录更像是现场完成一次证明。你没有交出指纹,也没有交出私钥,只是让本地设备证明:“我能打开这个保险柜,而且里面有对应这家网站的那把钥匙。”
如果说密码是一张可以被偷看、复制、转卖的小纸条,那么Passkey更像一把不会离开你身边的钥匙。网站不需要拿走钥匙,只需要确认你确实能用它开一次门。
这就是Passkey最值得写进日常生活的地方。它不是让登录变得更神秘,而是让登录少交出一点东西。过去我们习惯了把秘密交给网站,再祈祷网站别弄丢;现在更好的方式是:秘密留在自己这里,网站只验证一次证明。
在数字世界里,真正安全的身份验证,不一定是让对方知道更多。很多时候,恰恰是让对方少知道一点,却仍然足够相信你。
参考文献
[1] World Wide Web Consortium. Web Authentication: An API for accessing Public Key Credentials Level 3[S/OL]. (2026-01-13)[2026-05-25]. https://www.w3.org/TR/webauthn-3/.
[2] FIDO Alliance. Client to Authenticator Protocol (CTAP) v2.2[S/OL]. (2025-07-14)[2026-05-25]. https://fidoalliance.org/specs/fido-v2.2-ps-20250714/fido-client-to-authenticator-protocol-v2.2-ps-20250714.html.
[3] National Institute of Standards and Technology. Digital Identity Guidelines: Authentication and Authenticator Management: NIST SP 800-63B-4[S/OL]. (2025-07)[2026-05-25]. https://doi.org/10.6028/NIST.SP.800-63b-4.
[4] Apple Inc. About the security of passkeys[EB/OL].(2024-09-26)[2026-05-25]. https://support.apple.com/en-ie/102195.
[5] Google. Sign in with a passkey instead of a password[EB/OL].[2026-05-25]. https://support.google.com/accounts/answer/13548313.
[6] Google Security Blog. So long passwords, thanks for all the phish[EB/OL]. (2023-05-03)[2026-05-25]. https://security.googleblog.com/2023/05/so-long-passwords-thanks-for-all-phish.html.
[7] Microsoft Security Blog. Pushing passkeys forward: Microsoft’s latest updates for simpler, safer sign-ins[EB/OL].(2025-05-01)[2026-05-25].https://www.microsoft.com/en-us/security/blog/2025/05/01/pushing-passkeys-forward-microsofts-latest-updates-for-simpler-safer-sign-ins/.
[8] FIDO Alliance. FIDO Alliance Reports Accelerating Global Passkey Adoption on World Passkey Day 2026[R/OL]. (2026-05-07)[2026-05-25]. https://fidoalliance.org/fido-alliance-reports-accelerating-global-passkey-adoption-on-world-passkey-day-2026/.
[9] National Cyber Security Centre. Leave passwords in the past - passkeys are the future[EB/OL].(2026-04-23)[2026-05-25].https://www.ncsc.gov.uk/news/ncsc-leave-passwords-in-the-past-passkeys-are-the-future.
//关于我们//
杭州量安科技有限公司是由浙江大学和之江实验室联合孵化,核心创始团队汇聚中国工程院院士、国家特聘专家、国家重点研发计划首席科学家等多位顶尖人才。公司专注于人工智能赋能量子安全的研发,聚焦抗量子密码、高性能国密改造及智能安全三大核心领域,为电力、能源、政务、金融、军工、医疗等关键行业,提供新一代密码及安全产品与服务。公司发展势头强劲,已完成 B 轮融资,2024年入选杭州市准独角兽企业,2025年跻身浙江省未来独角兽企业 TOP 100,2026年入选中国未来独角兽企业。技术研发成果显著,牵头主持国家重点研发计划1项,获批浙江省领军型创新创业团队,深度参与国家重点研发计划、国家自然科学基金重点项目、浙江省尖兵领雁研发攻关计划等项目6项;核心知识产权成果丰硕,授权发明专利17项,受理发明专利42项,登记软件著作权40项;资质认证完备,获批国家高新技术企业、浙江省企业研究院、浙江省专精特新中小企业、浙江省科技型中小企业,担任华东江苏大数据交易中心理事长单位。公司产品竞争力突出,斩获多项重要荣誉:2025 年日内瓦国际发明展金奖、2025 中国科技产业化促进会科技创新一等奖、2022 年首届全球数字贸易博览会先锋奖年度最高奖、第三届中国数字经济科技大会年度最具竞争力产品创新奖及数据安全金盾奖等。相关产品已通过国家密码管理局商用密码产品认证、工信部信通院专业评测,具备成熟的市场化应用基础。