证明我已成年,为什么非要交出身份证?
想象一下,你只是想进入一个有年龄限制的网站。页面突然弹出一句:“请上传身份证照片。”
这一下,事情就变味了。
网站原本只需要知道一件事:你是不是已经成年。可身份证上不只有年龄,还有姓名、证件号、住址、照片和完整出生日期。你只是想证明“我大于18岁”,结果却像是在门口把整张身份证摊开给陌生人看。
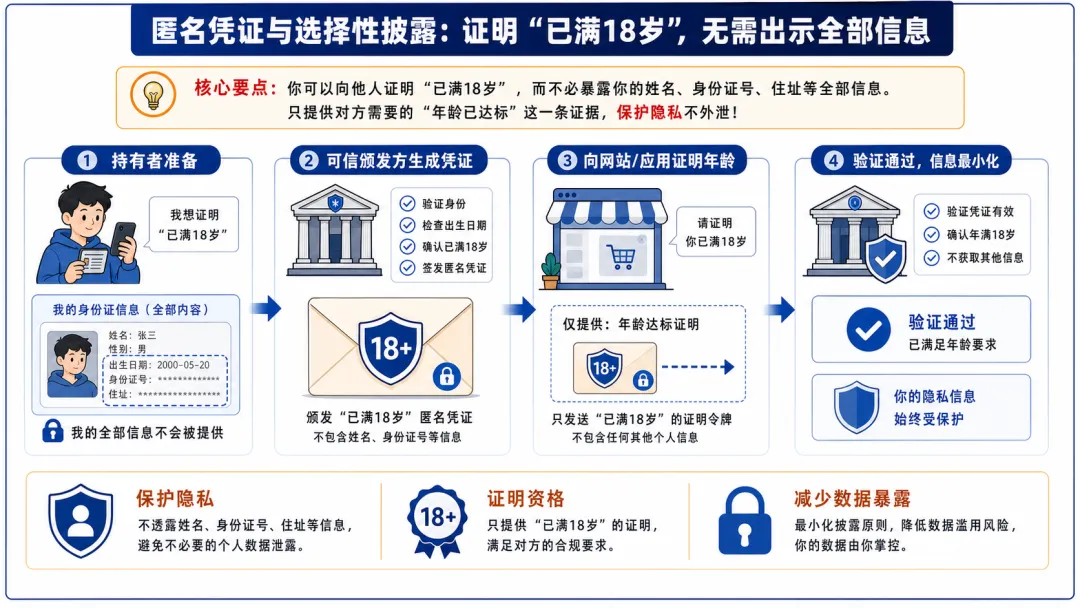
图1 匿名凭证与选择性披露:证明“已满18岁”,无需出示全部信息
这就是数字身份里一个很常见的问题:系统真正需要的,往往只是一个很小的结论;现实做法却经常要求用户交出一整份身份材料。
买酒时,店员只需要确认你是否达到法定年龄;租车时,平台只需要确认你有没有有效驾照;学生买优惠票时,系统只需要确认你是不是学生。可到了线上,很多流程会突然变得很重:上传证件、拍脸认证、填写证件号,再把这些信息存在某个平台的数据库里。
最近几年,年龄验证正在被推到台前。英国《在线安全法》下的相关规则,已经要求一些服务采取更严格的年龄保障措施。欧盟也在推进自己的年龄验证方案。2025年7月,欧盟委员会发布了年龄验证蓝图,希望用户访问受限内容时,只证明“我已超过某个年龄”,而不是把姓名、生日和其他个人信息一起交出去。
这背后有一个很现实的矛盾:平台确实需要保护未成年人,不能只靠一句“我已满18岁”的自我声明;但如果所有年龄验证都变成上传证件、刷脸、绑定银行卡,成年人的隐私又会被拖进另一个坑里。
问题不在于“要不要验证”。问题在于:验证时到底要知道多少?
要讲清楚这个问题,可以先把它拆成两层。
第一层是:我能不能只证明必要信息,而不是交出全部信息?
这就是选择性披露要解决的问题。
一张身份证里有很多字段:姓名、性别、出生日期、住址、证件号、照片。可是进入一个18+网站时,对方真正需要的不是这些字段,而是一个判断结果:这个人是否已成年。
选择性披露的意思就是:凭证里可以有很多信息,但使用时只拿出当前场景需要的那一部分。
它像什么呢?
就像你手里有一份完整档案,里面写着你的姓名、年龄、学校、住址和各种资格。传统做法是,对方只想确认你是不是学生,你却把整份档案递过去。选择性披露则是从里面抽出一句经过认证的话:“这个人是学生。”对方能验证这句话是真的,却看不到档案里的其他内容。
放到年龄验证里,就是这样:你不必告诉网站自己出生于哪年哪月哪日,也不必告诉它姓名和身份证号。你只需要给出一个可验证的结论:我已超过18岁。
这解决的是“过度披露”的问题。
但事情还没完。
就算你每次只披露“我已成年”,如果每次证明里都带着同一个固定编号,不同网站仍然可以把你串起来。网站A知道这个编号来过,网站B也知道这个编号来过,它们一对照,就能发现:原来这是同一个人。
这就进入第二层问题:我能不能证明自己有资格,但不要在不同地方被认出来?
这就是匿名凭证要解决的问题。
匿名凭证不是说“凭证没有来源”,也不是说“谁都可以随便编一个资格”。它仍然需要可信机构签发。比如政府确认你已成年,学校确认你是学生,驾照机构确认你有驾驶资格。
区别在于,凭证发到你手里之后,你以后拿它去证明资格时,验证方最好只能知道“这个资格是真的”,而不能轻易知道你是谁;签发方也不应该知道你后来去了哪些网站、用了多少次凭证。
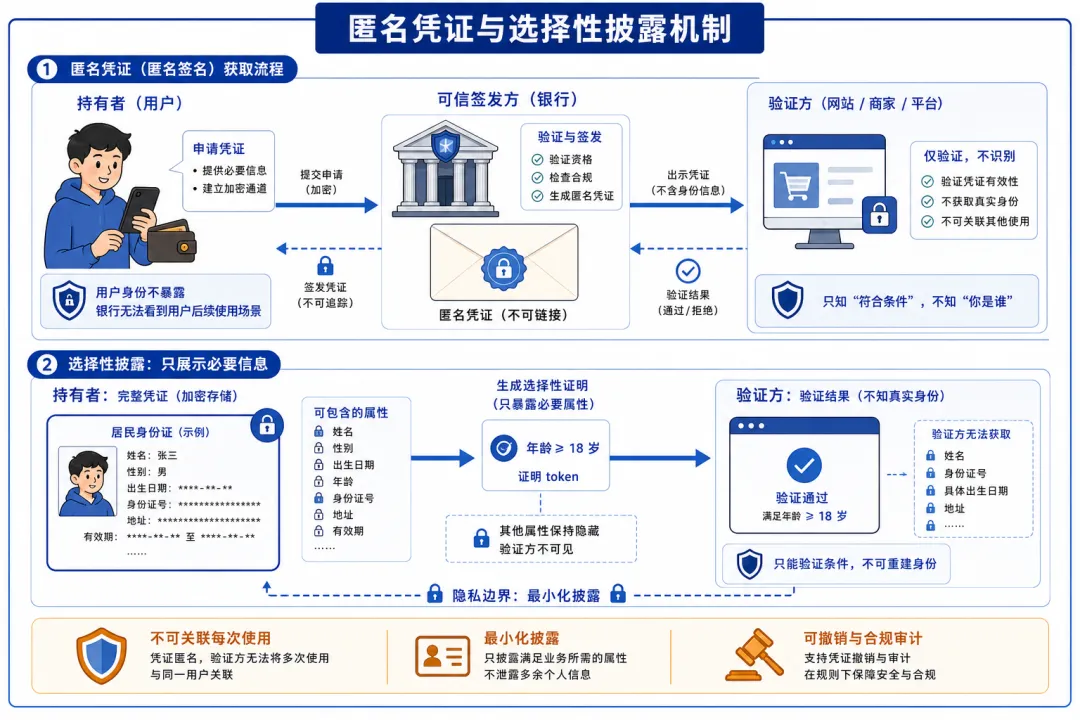
图2 匿名凭证与选择性披露机制
这里有三个角色。
签发者负责确认资格。比如政府、学校、银行、驾照机构。它们在签发凭证时,可以知道你是谁,也可以检查你的真实条件。
持有者是你。凭证保存在你的设备或数字钱包里。你决定什么时候使用、向谁使用、披露哪些信息。
验证者是网站、平台或商家。它只需要验证你给出的证明是否有效。
一个设计得更好的系统,会尽量让这三个角色之间少串门。签发者不必知道你后来访问了哪些网站,验证者也不必知道你的完整身份。它只需要知道:这份证明是真的,而且你满足条件。
所以,选择性披露和匿名凭证不是一回事。
选择性披露关心的是:这次我只露出“已成年”,不露出姓名、生日、住址。
匿名凭证关心的是:我在不同网站证明“已成年”时,不要被这些网站轻易认出是同一个人,也不要让签发机构一路看见我的使用轨迹。
一个管“少给信息”,一个管“少被追踪”。
这两个能力放在一起,才更接近理想中的隐私年龄验证。
比如你有一张由可信机构签发的数字年龄凭证。你访问某个受限网站时,网站发起验证请求。你的设备从凭证里生成一个证明,只告诉对方:“这个用户超过18岁。”网站可以验证这个证明确实来自可信凭证,但看不到你的姓名、身份证号和完整生日。下次你访问另一个网站,也能生成新的证明。理想情况下,两个网站不能轻易把这两次访问关联成同一个人。
这就和上传身份证照片完全不同。
上传身份证照片时,你交出去的是原件的复印件。平台不仅知道你是否成年,还拿到了大量额外信息。这些信息一旦被存储,就会变成长期风险。平台可能被攻击,内部人员可能滥用,数据可能被转卖,证件照片还可能被拿去做别的认证。
而匿名凭证和选择性披露的思路,是尽量不让这些额外信息离开你。系统需要什么,就证明什么;不需要的,就不要顺手拿走。
这不是取消验证,而是把验证做得更精确。
如果只是证明成年,那就给“已成年”。如果只是证明学生身份,那就给“学生状态有效”。如果只是证明有驾照,那就给“驾驶资格有效”。如果只是证明符合优惠条件,那就给“符合条件”。这些结论都可以被验证,但不必把完整身份资料一起打包交出去。
当然,匿名凭证不是万能的。
如果一个凭证每次使用都带着同一个固定标识,不同平台仍然可能把用户关联起来。如果签发机构每次都参与在线验证,它也可能知道用户去了哪里。如果平台在凭证之外又强制绑定手机号、人脸或银行卡,匿名性也会被外围流程打穿。
还有些场景确实需要防滥用。比如“一人一票”“一人一次优惠”“成年人资格不能被批量转卖”。这时系统不能只追求匿名,还要设计次数限制、撤销机制、风控和审计。真正难的地方,是既不让资格被滥用,也不为了方便管理就把所有人的身份轨迹都收集起来。
所以,匿名凭证不是在说“我匿名,所以你什么都不能管”。它真正提供的是一种更细的身份表达方式:该证明的证明,该限制的限制,但不要暴露无关信息。
如果说传统身份认证像是把整张身份证拍在桌上,那么选择性披露就是只抽出一句话:“这个人已满18岁。”
而匿名凭证再往前走一步:这句话是真的,但你不必知道这个人是谁,也不必在不同地方认出这是同一个人。
在现实世界里,我们其实早就习惯了这种分寸。进某些场所时,门口只需要确认你有没有资格进去;买学生票时,售票员通常只看你是不是学生。只是到了数字世界,信息太容易复制、存储和关联,于是“多收一点”慢慢变成了默认选择。
但默认选择不一定就是正确选择。
很多时候,隐私保护不是让系统什么都不知道,而是让系统只知道它应该知道的那一部分。年龄验证真正需要的,不是你的完整身份,而是一个可信、克制、刚好够用的结论。
证明我已成年,真的不必每次都交出身份证。
更好的数字身份,不应该像一盏探照灯,把人从头到脚照得清清楚楚;它应该更像一枚刚好够用的通行章。门口的人能确认你可以进去,但不必知道你家住哪里、生日是哪天,也不必知道你昨天又去过哪扇门。
//关于我们//
杭州量安科技有限公司是由浙江大学和之江实验室联合孵化,核心创始团队汇聚中国工程院院士、国家特聘专家、国家重点研发计划首席科学家等多位顶尖人才。公司专注于人工智能赋能量子安全的研发,聚焦抗量子密码、高性能国密改造及智能安全三大核心领域,为电力、能源、政务、金融、军工、医疗等关键行业,提供新一代密码及安全产品与服务。公司发展势头强劲,已完成 B 轮融资,2024年入选杭州市准独角兽企业,2025年跻身浙江省未来独角兽企业 TOP 100,2026年入选中国未来独角兽企业。技术研发成果显著,牵头主持国家重点研发计划1项,获批浙江省领军型创新创业团队,深度参与国家重点研发计划、国家自然科学基金重点项目、浙江省尖兵领雁研发攻关计划等项目6项;核心知识产权成果丰硕,授权发明专利17项,受理发明专利42项,登记软件著作权40项;资质认证完备,获批国家高新技术企业、浙江省企业研究院、浙江省专精特新中小企业、浙江省科技型中小企业,担任华东江苏大数据交易中心理事长单位。公司产品竞争力突出,斩获多项重要荣誉:2025 年日内瓦国际发明展金奖、2025 中国科技产业化促进会科技创新一等奖、2022 年首届全球数字贸易博览会先锋奖年度最高奖、第三届中国数字经济科技大会年度最具竞争力产品创新奖及数据安全金盾奖等。相关产品已通过国家密码管理局商用密码产品认证、工信部信通院专业评测,具备成熟的市场化应用基础。