AI时代,敏感数据该放在哪里计算?从MPC到TEE
过去,人们担心的是“数据会不会在传输中被偷看”。后来,加密通信和HTTPS让这个问题有了比较成熟的答案[1]。但是,AI时代迎来了一个更难的问题:数据不是只要传过去就结束了,它还要被模型读取、分析、推理和生成结果。企业合同、医疗病历、金融风控数据一旦进入计算过程,真正敏感的就不只是传输链路,而是“数据被使用时,谁能看见它”。
在此前的文章“MPC安全模型介绍”、“既想获取信息,又不想暴露意图:不经意传输到底是什么?”和“细探不经意传输”中,我们介绍过MPC的安全模型,也探讨过不经意传输这类底层协议。它们代表了一条典型的密码学路线:通过协议设计,让参与方即使彼此不完全信任,也能够在不暴露原始数据的情况下完成计算[6][7]。但当计算任务很复杂、数据规模很大、实时性要求很高时,完全依赖MPC、同态加密、混淆电路等密码技术协议,往往会带来较高的计算和通信开销。尤其是在AI推理、大规模数据分析、复杂业务程序执行等场景中,系统不仅要“算得安全”,还要“算得起来”。
也正因为如此,在安全计算体系里,还有一类技术常常与密码协议并列讨论:可信执行环境,Trusted Execution Environment,简称TEE。TEE并不是传统意义上的密码学原语,而更像是密码学保护与系统安全之间的一座桥梁:当数据不得不被使用、不得不短暂成为明文时,为它提供一个可验证、可隔离、可保护的执行空间。
一、什么是可信执行环境?
如果把普通计算环境看作一间开放办公室,那么TEE就像其中隔出的一间“可信小房间”。敏感数据和程序只在这里被读取、处理和计算,外部操作系统、云平台管理员或同机其他程序不应直接看到明文数据和运行过程。
图1展示了这一流程:数据提供方先通过远程证明确认程序/模型确实运行在预期TEE中,这个确认过程通常被称为“远程证明”[5]。在证明可信之后,数据提供方才会通过安全通道发送数据或密钥,并在TEE内完成计算,最终只返回计算结果。
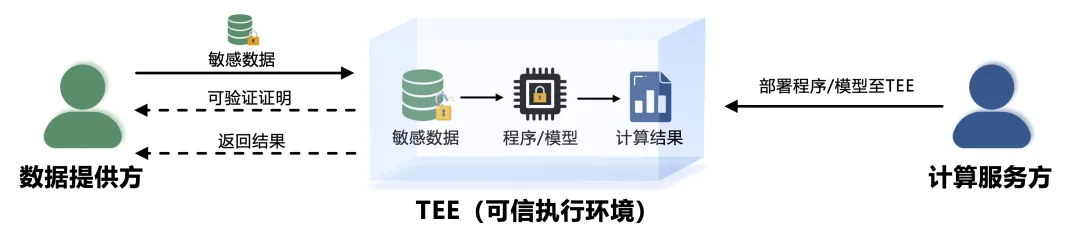
图1 TEE的远程证明与受保护计算流程
更具体地说,TEE通常依赖处理器提供的硬件隔离能力,在普通操作系统之外划出一个受保护的执行区域[3][4]。程序进入TEE运行后,其代码和数据会受到额外保护,外部操作系统、云平台管理程序或同机其他进程不能像读取普通进程内存那样直接读取其中的明文内容。同时,TEE还可以通过远程证明向数据提供方证明:当前运行的确实是预期程序、预期配置,而不是被替换过的恶意代码。
二、AI时代为什么需要TEE?
TEE并不是一种新出现的技术,但随着云计算和人工智能的发展,它重新成为安全计算领域的重要方向。
过去,很多计算任务发生在用户自己的设备上,数据和程序通常处于同一信任边界内。但在云计算时代,数据提供方往往只拥有数据本身,而实际运行程序的服务器、操作系统和运行环境由云服务方维护。即使传输过程和存储过程都经过加密保护,数据进入计算阶段后仍然需要被程序读取,如何保护“使用中的数据”成为新的安全挑战[2]。
AI进一步放大了这个问题。大模型推理、智能检索和数据分析通常需要访问企业文档、用户画像、医疗记录等敏感信息,同时模型参数、提示词以及中间结果也可能具有商业价值。面对越来越复杂的计算任务,如果完全依赖MPC、同态加密等密码协议,往往会面临较高的计算和通信成本。
TEE提供了一条更加工程化的路径:它不要求所有计算过程都在密文状态下完成,而是在硬件隔离和远程证明机制的基础上,为敏感数据和程序提供一个可验证、可保护的运行环境。因此,在需要兼顾安全性、性能和实际部署成本的AI应用中,TEE逐渐成为重要选择。
三、MPC靠协议,TEE靠隔离:两条路线有什么不同?
如果说MPC代表的是“协议路线”,那么TEE代表的就是“隔离路线”。二者都想解决敏感数据参与计算的问题,但出发点并不一样。
MPC的思路是:既然各方互不完全信任,那就不要让任何一方直接看到别人的原始数据。数据会被拆分、编码或加密,各方按照协议交换中间信息,最后只得到约定好的计算结果。它强调的是“即使不信任某一台机器,也能完成联合计算”。
TEE的思路则不同。它并不要求整个计算过程都避开明文,而是承认在很多复杂场景中,数据可能必须被程序或模型真正读取和处理。TEE要做的是把这个过程限制在硬件隔离、可远程证明的执行环境里。
因此,MPC和TEE真正不同的地方,不只是“一个靠协议、一个靠硬件”,而是信任假设不同。MPC试图减少对某一台机器、某一个执行环境的信任;TEE则把信任集中到硬件隔离、证明链路和受控运行时上。换句话说,TEE不是消除了信任,而是把原本对云服务器和操作系统的信任,转移为对硬件厂商、TEE实现和远程证明机制的信任。
也正是因为这种差异,二者适合的场景并不完全相同。MPC更适合多方联合统计、名单碰撞、联合风控等任务;TEE更适合云端AI推理、复杂业务程序、大规模数据分析等场景。

图2 MPC与TEE的两条安全计算路线
四、MPC、OT与TEE:不是替代关系,而是分工协作
讲到这里,很容易产生一个疑问:既然TEE可以把敏感数据放进可信执行环境中计算,那是不是就不需要MPC和OT了?答案是否定的。在真实系统里,安全计算往往不是单选题,而是组合题。
OT更像是一块底层积木[8]。它解决的是“我想拿到某一项信息,但不想让你知道我选了哪一项;同时我也不能拿走其他项”的问题。很多MPC协议会用到OT,因为多方联合计算中经常需要在不暴露选择和输入的情况下传递中间信息。
MPC更像是一套协作规则,负责让多个参与方在不暴露各自原始数据的前提下共同完成计算;TEE则承担运行环境保护的角色,适合承载模型推理、复杂业务程序等难以完全改写成MPC协议的计算任务。
简言之,OT关注选择过程不暴露,MPC关注多方原始数据不出域,TEE关注数据进入计算后的运行边界。在一些系统中,MPC负责控制多方之间的信息流动,TEE负责承载复杂计算;在另一些系统中,TEE也可以作为MPC的辅助模块,用来降低部分计算或通信开销。
学术界也有将TEE引入MPC的代表性工作。例如,Pengfei Wu等人提出了“Hybrid Trust MPC”,即在不同参与方对TEE信任程度不同的情况下,将部分计算放入TEE中执行,同时保留MPC来处理多方之间互不信任的问题,从而在安全性和效率之间取得更实际的平衡[9]。

图3 Hybrid Trust MPC
五、TEE不是万能保险箱
TEE提供的是一个更受保护的执行边界,但它并不意味着数据放进去之后就万无一失。所谓“可信”,并不是说整个系统都可信,而是说在特定硬件、特定程序和特定配置下,TEE内部的执行过程可以被隔离和验证。
首先,TEE保护的是运行环境,不是计算结果本身。如果一个查询结果本来就会泄露敏感信息,TEE并不会自动消除这种泄露。比如反复提交不同查询、对结果进行交叉比对,仍然可能推断出不该暴露的信息。
其次,TEE也依赖硬件和系统实现。远程证明能帮助数据提供方确认程序运行在预期环境中,但前提是证明链路、硬件固件、运行时配置都被正确使用[5]。一旦证明过程被误用,或者可信计算基过大,系统中需要被信任的部分就会变多,风险也会随之上升。
另外,TEE并不能完全摆脱侧信道等攻击风险[10]。攻击者虽然不能直接读取TEE内部的明文数据,但仍可能尝试通过运行时间、缓存访问、内存访问模式等间接信息推测内部状态。
还有一个容易被忽略的问题是,TEE保护的是执行环境中的代码和数据,但并不自动保证业务逻辑本身是安全的。如果放进TEE里的程序存在漏洞,或者输出结果设计不当,攻击者仍然可能通过合法接口、反复查询或组合分析获得敏感信息。换句话说,TEE可以限制外部系统直接看到运行时明文,但它不能替开发者判断“哪些结果该返回、返回多少、是否会被反推出隐私”。因此,在真实系统中,TEE还需要配合最小权限设计、输入输出控制、密钥生命周期管理、访问审计和结果保护等机制一起使用。
所以,TEE不是万能保险箱,而是一层重要的运行时安全边界。它能降低敏感数据在云端计算时被直接暴露的风险,但仍需要与密码协议、密钥管理、权限控制、日志审计和结果保护等机制配合使用。
六、结论
从MPC到TEE,其实可以看到安全计算中的两种不同思路:一种是通过协议设计,让数据在不暴露原始内容的情况下完成联合计算;另一种是在数据必须被真正使用时,为它划出一个更可信、更可控的运行边界。
在AI和云计算场景中,后一个问题变得越来越突出。数据不只是被传输和存储,还会被模型读取、分析和参与推理。TEE的重要性,就在于它补上了“数据被使用时如何被保护”这一关键环节。
但TEE并不是万能答案。它不能替代所有密码协议,也不能自动消除结果泄露、侧信道风险和权限治理问题。未来,敏感数据计算不会只依赖某一种技术。真正可用的系统,往往需要在协议安全、硬件隔离、密钥管理、权限控制和结果保护之间做组合。
参考文献:
[1] Rescorla, E. The Transport Layer Security (TLS) Protocol Version 1.3. RFC 8446, IETF, 2018.
[2] Confidential Computing Consortium. What is Confidential Computing? Confidential Computing Consortium, 2022.
[3] GlobalPlatform. TEE System Architecture, Version 1.3. GlobalPlatform, 2022.
[4] Costan, V., & Devadas, S. Intel SGX Explained. IACR Cryptology ePrint Archive, 2016.
[5] Ménétrey, J., Göttel, C., Khurshid, A., Pasin, M., Felber, P., Schiavoni, V., & Raza, S. Attestation Mechanisms for Trusted Execution Environments Demystified. arXiv, 2022.
[6] Yao, A. C. Protocols for Secure Computations. Proceedings of the 23rd Annual Symposium on Foundations of Computer Science, 1982.
[7] Goldreich, O., Micali, S., & Wigderson, A. How to Play Any Mental Game: A Completeness Theorem for Protocols with Honest Majority. Proceedings of the 19th Annual ACM Symposium on Theory of Computing, 1987.
[8] Rabin, M. O. How to Exchange Secrets with Oblivious Transfer. Harvard Aiken Computation Laboratory Technical Report TR-81, 1981.
[9] Wu, P., Ning, J., Shen, J., Wang, H., & Chang, E.-C. Hybrid Trust Multi-party Computation with Trusted Execution Environment. Proceedings of NDSS 2022.
[10] Van Bulck, J., Minkin, M., Weisse, O., Genkin, D., Kasikci, B., Piessens, F., Silberstein, M., Wenisch, T., Yarom, Y., & Strackx, R. Foreshadow: Extracting the Keys to the Intel SGX Kingdom with Transient Out-of-Order Execution. Proceedings of the 27th USENIX Security Symposium, 2018.
//关于我们//
杭州量安科技有限公司是由浙江大学和之江实验室联合孵化,核心创始团队汇聚中国工程院院士、国家特聘专家、国家重点研发计划首席科学家等多位顶尖人才。公司专注于人工智能赋能量子安全的研发,聚焦抗量子密码、高性能国密改造及智能安全三大核心领域,为电力、能源、政务、金融、军工、医疗等关键行业,提供新一代密码及安全产品与服务。公司发展势头强劲,已完成 B 轮融资,2024年入选杭州市准独角兽企业,2025年跻身浙江省未来独角兽企业 TOP 100,2026年入选中国未来独角兽企业。技术研发成果显著,牵头主持国家重点研发计划1项,获批浙江省领军型创新创业团队,深度参与国家重点研发计划、国家自然科学基金重点项目、浙江省尖兵领雁研发攻关计划等项目6项;核心知识产权成果丰硕,授权发明专利17项,受理发明专利42项,登记软件著作权40项;资质认证完备,获批国家高新技术企业、浙江省企业研究院、浙江省专精特新中小企业、浙江省科技型中小企业,担任华东江苏大数据交易中心理事长单位。公司产品竞争力突出,斩获多项重要荣誉:2025 年日内瓦国际发明展金奖、2025 中国科技产业化促进会科技创新一等奖、2022 年首届全球数字贸易博览会先锋奖年度最高奖、第三届中国数字经济科技大会年度最具竞争力产品创新奖及数据安全金盾奖等。相关产品已通过国家密码管理局商用密码产品认证、工信部信通院专业评测,具备成熟的市场化应用基础。