不解密,不交原钥匙,怎么把加密文件转给同事?
项目快交付时,Alice把一份方案放进了公司云盘。文件里有报价、客户信息,还有一些尚未公开的技术细节。出于保密要求,她在上传前先把文件加了密。这样一来,云盘里存着的是一份密文,别人即使把文件下载走,也看不懂里面写了什么。
两天后,法务同事Bob找到Alice,说想看看合同部分。普通文件直接发过去就行。可这份文件已经加密,而且加密时用的是Alice自己的密钥。Bob拿到文件也打不开。这时,麻烦才刚刚开始。
Alice可以把文件下载回来,解密,再用Bob的公钥加密一遍。这个办法最稳妥,也最笨。项目里临时多一个人要看文件,她就得重新来一次。要是文件很多,或者Alice正好不在线,事情就拖住了。
也有人会说,那把钥匙给Bob不就行了?
听上去省事,实际很少有人敢这么做。私钥不是临时门禁卡,交出去以后,谁保存过、复制过,又转给了谁,往往很难追。更麻烦的是,一把钥匙有时不只对应一份文件。原本只是想让Bob看一页合同,最后却可能把别的资料也一并交了出去。
代理重加密,就是专门处理这类事情的[1]。它的名字有点拗口,英文叫Proxy Re-Encryption,通常缩写为PRE。先不用急着记名字,可以把它理解成一种“密文转交”办法:Alice不交出原来的私钥,云服务器也不需要看见文件内容,但Bob最后能用自己的私钥打开这份文件。
一、文件加密以后,为什么分享反而麻烦?
我们平时说“给文件加密”,往往只想到一件事:把内容锁起来。可文件一旦需要协作,问题就不只是“锁不锁”,还包括“后来谁能打开”。普通公钥加密里,密文通常会和接收者绑定。Alice用自己的公钥加密了一份文件,这份密文天然是给Alice准备的。Bob拿到它,仍然没有办法解开。所以,只要协作关系发生变化,文件所有者就得重新处理一次:先把原文件解开,再按新接收者的密钥加密。
少量文件这么做没问题。可如果是企业资料库、项目文档、加密邮件,访问者不断变化,反复解密和加密就会变得很累。更何况,有些系统会把私钥放在硬件设备或可信执行环境里,本来就不希望频繁把明文取出来。
代理重加密的思路很直接:既然文件已经是密文,那就在密文上完成转交。
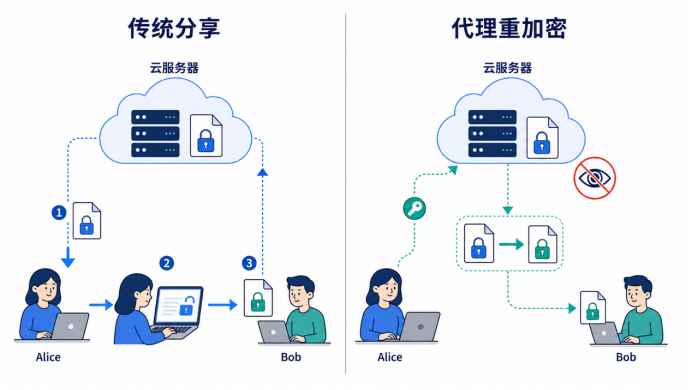
图1 传统分享与代理重加密对比图
二、一份给Alice的密文,怎么变成给Bob的密文?
还是回到Alice、Bob和云服务器。
Alice先把文件加密,得到一份密文。为了方便说明,把它叫作CA。这个下标A的意思是:它对应Alice的密钥。
后来Bob需要查看文件,Alice不必把CA解开。她会生成一份专门用于转交的材料,可以记作rkA→B。它表示:允许把给Alice的密文,转换成给Bob的密文。
云服务器拿到CA和rkA→B后,能把CA转成一份新的密文CB。Bob下载CB,再用自己的私钥解开,看到文件内容。
整个过程里,云服务器做了不少事,但它不应该知道文件正文。这里有个地方容易误会。rkA→B不是Alice的私钥,也不是Bob的私钥。它更像一份用途明确的转换许可。拿到它的服务器可以按规定转换密文,却不能据此直接把文件打开[2]。
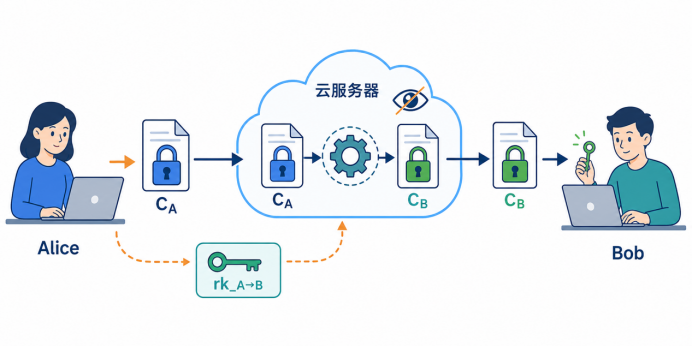
图2 PRE完整流程图
如果用生活里的场景来打比方,代理重加密有点像这样:仓库里有一只封好的箱子,原本只允许Alice领取。Alice开了一张转领凭证,仓库据此把箱子的领取资格改给Bob。仓库经手了箱子,但没有拆封。这个比喻只能帮助理解。密码学里的“转换”不是换一把物理锁,而是用特定算法把一份密文变成另一份密文。不同方案的做法不同,安全边界也不完全一样。
三、它和把文件重新加密,有什么区别?
最后结果看起来很像:Bob都拿到了一份自己能打开的密文。
差别在中间过程。传统重新加密时,Alice得先接触明文。她把文件解开,再加密给Bob。代理重加密则尽量不让明文出来,服务器只在密文层面完成转换。这在文件很大、协作者较多时会轻松不少。Alice不需要每次都下载文件、处理明文、重新上传。她只在授权时生成一次重加密密钥。它也和“把原钥匙交给Bob”不是一回事。把钥匙交出去,Bob得到的是原有的解密能力。代理重加密里,Bob拿到的是一份面向自己的密文。他用自己的私钥解开它,Alice的私钥始终留在Alice手里。
不过,别把这件事想得太理想化。PRE能处理的是密文转换,不会自动替企业判断“Bob该不该看”“只能看多久”“能不能下载”。这些还得靠权限系统、密钥版本和业务规则来管。
四、它和属性基加密、可搜索加密一样吗?
不一样,只是它们经常会出现在同一个系统里。
属性基加密解决的是:文件在加密时,能不能直接写好访问条件。比如,一份预算表规定“财务部,并且参与A项目的人可以打开”。符合条件的人能解密,不符合条件的人拿到文件也没用。
可搜索加密解决的是:文件内容已经加密,服务器怎样还能帮用户找资料。用户搜索“合同”“预算”或者“体检报告”时,服务器不必看懂全部文件,也能返回可能相关的密文文件。
代理重加密处理的则是另一段流程:文件已经加密,后来又来了一个新的协作者,怎么把访问权转给他。
可以这样记:可搜索加密管“怎么找”。属性基加密管“谁本来就能看”。代理重加密管“后来怎么转给别人”。在一个加密资料库里,这三件事都可能碰上。
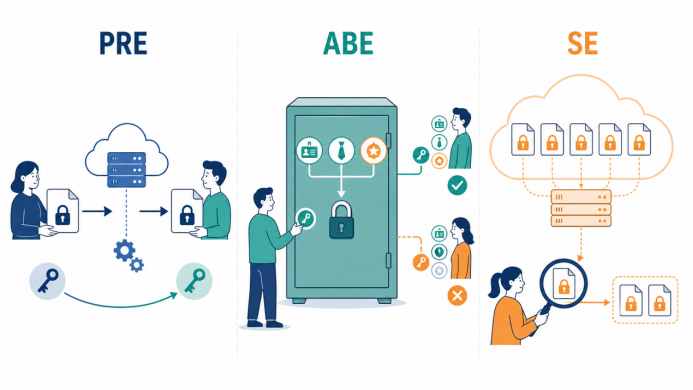
图3 PRE、ABE与SE技术分工图
五、云服务器到底知道多少信息?
代理重加密并不要求云服务器完全可信。它可以保存密文,也可以完成转换,但不该拥有解密内容的能力。
这正是PRE有意思的地方:服务器不必先被视作保险柜,就可参与文件流转。但它也不是隐身衣,做不到完全隐匿所有访问痕迹。服务器通常仍然能看到一些信息。比如,哪份文件在什么时候被转换过,Alice是否经常向Bob授权,某些文件的访问频率是不是很高。文件正文藏住了,协作关系和访问痕迹未必也藏住。
所以,PRE一般要和访问控制、日志留存、最小权限等机制放在一起考虑。只靠一个密码算法,很难把所有问题都包下来。
六、有些事,PRE也做不到
最容易被忽略的一点是:已经给出去的内容,没法靠撤销密钥收回来。如果Bob已经拿到转换后的密文,也已经成功解密、下载或复制了文件,Alice之后再撤销rkA→B,也不能让Bob手里的副本消失。撤销能阻止后续继续转换,或者阻止新的访问请求。
至于过去已经发生的事情,还得靠文件版本、授权期限、审计和人员管理去处理。还有,代理重加密并不是一个单一、固定的技术方案。有的方案只允许单向转换,也就是从Alice转给Bob后,不能反过来;有的方案更关注接收者和代理串通时会不会出问题;有的方案会考虑恶意构造的密文输入[3]。实际使用时,不能只看产品说明里有没有“支持PRE”。还得看它采用了什么构造,重加密密钥能做什么,撤销怎么处理,系统把哪些权限交给了代理。
七、结语
加密文件不是不能分享,只是分享这件事不能太粗糙。以前常见的做法,要么把文件打开后再发一遍,要么把钥匙一并交出去。前者费事,后者容易失控。代理重加密给了一个折中的办法:文件还保持密文,云服务器帮忙做转换,新接收者只用自己的私钥打开属于自己的那份密文。它解决不了所有授权问题,却把“把文件交给别人”这一步做得更干净一些。
参考文献
[1] Blaze M, Bleumer G, Strauss M J. Divertible Protocols and Atomic Proxy Cryptography[C]//EUROCRYPT. 1998: 127-144.
[2] Ateniese G, Fu K, Green M, Hohenberger S. Improved Proxy Re-Encryption Schemes with Applications to Secure Distributed Storage[J]. ACM Transactions on Information and System Security, 2006, 9(1): 1-30.
[3] Shao J, Cao Z. CCA-Secure Proxy Re-Encryption without Pairings[C]//Public Key Cryptography - PKC
//关于我们//
杭州量安科技有限公司是由浙江大学和之江实验室联合孵化,核心创始团队汇聚中国工程院院士、国家特聘专家、国家重点研发计划首席科学家等多位顶尖人才。公司专注于人工智能赋能量子安全的研发,聚焦抗量子密码、高性能国密改造及智能安全三大核心领域,为电力、能源、政务、金融、军工、医疗等关键行业,提供新一代密码及安全产品与服务。公司发展势头强劲,已完成 B+ 轮融资,2024年入选杭州市准独角兽企业,2025年跻身浙江省未来独角兽企业 TOP 100,2026年入选中国未来独角兽企业。技术研发成果显著,牵头主持国家重点研发计划,获批浙江省领军型创新创业团队,深度参与国家重大专项、国家自然科学基金重点项目、浙江省尖兵领雁研发攻关计划等项目多项;核心知识产权成果丰硕,授权/受理发明专利60余项,登记计算机软件著作权40余项;资质认证完备,获批国家高新技术企业、浙江省企业研究院、浙江省专精特新中小企业、浙江省科技型中小企业,担任华东江苏大数据交易中心理事长单位。公司产品竞争力突出,斩获日内瓦国际发明展金奖、中国科技产业化促进会科技创新一等奖、首届全球数字贸易博览会先锋奖银奖(年度最高奖)等重要奖项。相关产品已通过国家密码管理局商用密码产品认证、工信部信通院专业评测,具备成熟的市场化应用基础。