身份证号加密后,为什么看起来还是身份证号?
下午四点半,业务部门给开发小周发来一项改造需求:客户表里的身份证号需要加密,最好当天完成。小周觉得这事不难。他调用现成的加密接口,把一条18位号码送进去,很快得到了一串密文。问题也随之而来:密文转成十六进制或Base64以后,长度远远超过18位,里面还夹着字母和符号。数据库先报了“字段过长”,数据导入接口紧接着报错:“请输入18位有效号码”。如果把字段统一加长,后面的查询程序、报表工具和几个老系统也得一起改。
业务同事听完,只问了一句:
“能不能加密以后,仍然保持18位?”
还真有一种密码技术,专门处理这类有些别扭的需求。它叫保留格式加密,英文简称FPE。
一、一加密,旧系统先认不出来了
常见的分组密码处理的是二进制数据,并不关心输入原来是手机号、银行卡号,还是员工编号。密文再经过十六进制或Base64编码,长度和字符种类通常都会改变。
从密码算法的角度看,这很正常。但许多业务系统并没有这么宽容。有的数据库字段只允许存放固定长度的数字;有的接口会检查手机号是不是11位;还有些运行多年的老程序,直接把证件号码的位数和字符范围写进了代码。在这些系统里,数据格式已经成了接口的一部分。号码一旦变长,或者数字中混进字母,系统就会把它当成非法数据。
当然,可以修改数据库、接口和所有下游程序,让它们接受普通密文。可对于一套牵涉多个部门、已经运行多年的系统来说,这往往不是改一个字段那么简单。此时真正需要解决的问题是:怎样改变数据的内容,同时不改变它的外形?
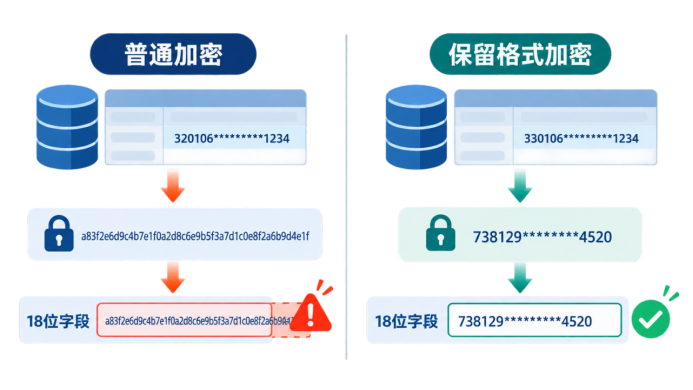
图1 普通加密与FPE字段适配
二、让密文待在原来的“格子”里
保留格式加密的“格式”,可以是数据长度,也可以是允许使用的字符集合。假设一个系统只接受11位数字。普通加密可能输出一串字母和数字混合的长密文,FPE输出的仍然是11位数字。原号码和加密后的号码不同,但数据库看到的字段类型没有变化。
可以把所有允许出现的号码想成电影院里的座位。座位编号从01排到05。FPE不会增加一个06号座位,也不会把座位改成字母。它只是按照密钥确定的秘密规则,重新安排每个编号的对应位置:01可能被换成04,02可能被换成01,03又被换到05。这种安排必须是一一对应的。否则,两个原号码被加密成同一个结果,解密时就无法判断它原来是哪一个。
在密码学中,这相当于在一个有限集合内进行可逆置换。2002年,Black和Rogaway讨论了如何在大小任意的有限集合上构造密码[1]。2009年,Bellare等进一步给出了FPE的正式定义和安全目标,并研究了多种通用构造方法[2]。
这里并不需要真的建立一张包含所有号码的巨大对照表。算法会根据密钥直接算出对应结果,持有正确密钥的一方也可以反向计算,找回原来的数据。
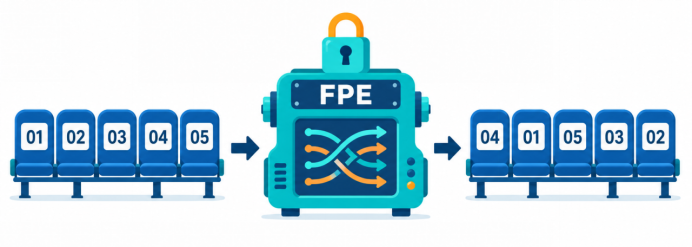
图2 FPE有限域置换原理
三、这把“会守格式的锁“怎么工作?
一种常见思路,是先把输入拆成左右两部分,再进行多轮交替处理。每一轮中,算法根据其中一部分、密钥以及当前轮次算出一个难以预测的结果,再用它改变另一部分。处理完成后,两部分交换位置,继续下一轮。
整个过程中,运算始终被限制在原来的字符范围内。如果输入只能使用0到9,输出也只会使用0到9;输入是固定的11位,输出仍是11位。
这类结构与密码学中的Feistel网络有关。NIST发布的FPE标准也采用了基于分组密码的设计。2016年的SP 800-38G曾规定FF1和FF3两种方法;NIST在2025年发布的修订二次公开草案中保留FF1,移除FF3,并提高了对最小数据域规模的要求[3]。
FPE还可以使用一个称为“调整值”的公开参数。它不是密钥,更像是一次加密任务的场景编号。例如,同一条数据在不同系统、不同租户或不同字段中,可以使用不同的调整值,得到不同的密文。这能避免一套对应关系到处通用,却也增加了管理要求。解密时必须知道当初用了哪个调整值,否则即使密钥正确,也恢复不了原数据。
FPE的应用并不限于身份证号。银行卡号、手机号、会员编号、保单号以及某些固定格式的设备标识,都可能遇到类似问题。不过,“保持18位”与“生成一条有效身份证号”并不是同一回事。如果系统只检查长度和字符范围,保持18位可能已经足够。如果系统还会验证地区码、出生日期和末位校验码,这些规则就必须被纳入数据域设计。FPE不会自动理解身份证号码的业务含义。
四、看起来没变,不代表什么都没泄露
FPE保留了格式,也就保留了一部分格式信息。攻击者可能不知道原号码是什么,但仍能看出它有多少位、使用哪些字符。若某些前缀没有加密,还可能判断出数据所属的地区、机构或业务类型。同一密钥和同一调整值下,许多FPE用法会让相同的明文得到相同的密文。这样便于数据库做等值查询和数据关联,但相同值出现了多少次,也可能被观察到。
数据域太小,问题会更加明显。性别代码、少量地区编号或只有几种取值的状态字段,即使套上FPE,也没有多少可能答案。攻击者可以逐个尝试,密码算法再复杂,也无法凭空增加这些字段本身的信息量。NIST在修订草案中将FF1的数据域下限提高到100万个可能值,正是出于对小数据域安全问题的考虑[3]。
FPE也不会自动保护数据完整性。有人篡改密文后,解密结果可能仍是一串格式正确的号码,却已经不是原来的号码。实际系统还需要完整性校验、访问控制、密钥管理和操作审计。
它与另外几种常见的数据保护方法也不一样。脱敏通常是把号码的一部分遮住,例如只显示开头和末尾几位,主要解决“页面上该让人看到多少”的问题。哈希更像给数据计算一个难以反推的指纹,适合核对两份数据是否一致。它通常不能直接恢复原文,对手机号等取值空间较小的数据,仍要防范枚举攻击。令牌化会用一个替代值指向原数据,典型做法需要单独保存映射关系。保险柜一旦丢失或不可用,令牌也就找不到原来的数据。
FPE依靠密钥完成可逆转换,通常不需要维护逐条映射表,输出还能留在原字段里。代价是密钥必须管好,数据域也要设计正确。
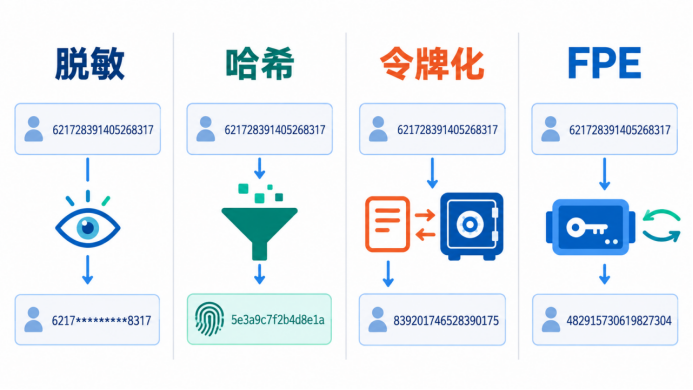
图3 FPE与脱敏、哈希、令牌化对比
小周最终没有把算法直接套在整条身份证号上。他先梳理各个系统究竟检查哪些规则,再确定参与加密的部分、数据域、调整值以及密钥保存方式。数据库里的字段还是原来的长度,老程序也能继续运行。对没有密钥的人来说,里面存放的已经不是原号码。FPE保住了数据的外形。至于这把锁是否可靠,还要看算法选择、数据域设计和密钥管理。
参考文献:
[1] John Black, Phillip Rogaway. Ciphers with Arbitrary Finite Domains. CT-RSA, 2002.
[2] Mihir Bellare, Thomas Ristenpart, Phillip Rogaway, Till Stegers. Format-Preserving Encryption. Selected Areas in Cryptography, 2009.
[3] NIST. SP 800-38G Rev.1, Recommendation for Block Cipher Modes of Operation: Methods for Format-Preserving Encryption, Second Public Draft. 2025.
//关于我们//
杭州量安科技有限公司是由浙江大学和之江实验室联合孵化,核心创始团队汇聚中国工程院院士、国家特聘专家、国家重点研发计划首席科学家等多位顶尖人才。公司专注于人工智能赋能量子安全的研发,聚焦抗量子密码、高性能国密改造及智能安全三大核心领域,为电力、能源、政务、金融、军工、医疗等关键行业,提供新一代密码及安全产品与服务。公司发展势头强劲,已完成 B 轮融资,2024年入选杭州市准独角兽企业,2025年跻身浙江省未来独角兽企业 TOP 100,2026年入选中国未来独角兽企业。技术研发成果显著,牵头主持国家重点研发计划1项,获批浙江省领军型创新创业团队,深度参与国家重点研发计划、国家自然科学基金重点项目、浙江省尖兵领雁研发攻关计划等项目6项;核心知识产权成果丰硕,授权发明专利17项,受理发明专利42项,登记软件著作权40项;资质认证完备,获批国家高新技术企业、浙江省企业研究院、浙江省专精特新中小企业、浙江省科技型中小企业,担任华东江苏大数据交易中心理事长单位。公司产品竞争力突出,斩获多项重要荣誉:2025 年日内瓦国际发明展金奖、2025 中国科技产业化促进会科技创新一等奖、2022 年首届全球数字贸易博览会先锋奖年度最高奖、第三届中国数字经济科技大会年度最具竞争力产品创新奖及数据安全金盾奖等。相关产品已通过国家密码管理局商用密码产品认证、工信部信通院专业评测,具备成熟的市场化应用基础。